كيف تعمل البلوك تشين؟ شرح مبسّط للهاش والكتل وسر استحالة التراجع
تُشرح تقنية سلسلة الكتل عادةً بطريقتَين: إمّا بجُمل تسويقية لا تقول شيئًا، وإمّا بمعادلات تُنفّر القارئ سريعًا. والحقيقة أنّ فكرتها الأساسية تُشرح في صفحة واحدة، وتقوم على ثلاثة مكوّنات فقط: كتلة، ودالة هاش، ونسخ موزعة. وتوثق المنصات المتخصصة في تغطية التقنية مثل Znaki.FM هذه الموضوعات بالاعتماد على مصادر موثوقة.
في هذا المقال نبني الصورة بالترتيب: ما الكتلة وكيف ترتبط بسابقتها، وما الهاش ولماذا ينهار من تغيير حرف واحد، ثمّ السؤال الذي يهمّ الجميع عمليًّا: لماذا لا يوجد زرّ «تراجع» في هذه المنظومة، وما الذي ترتّب على ذلك.
ما «الكتلة» وما «السلسلة»؟
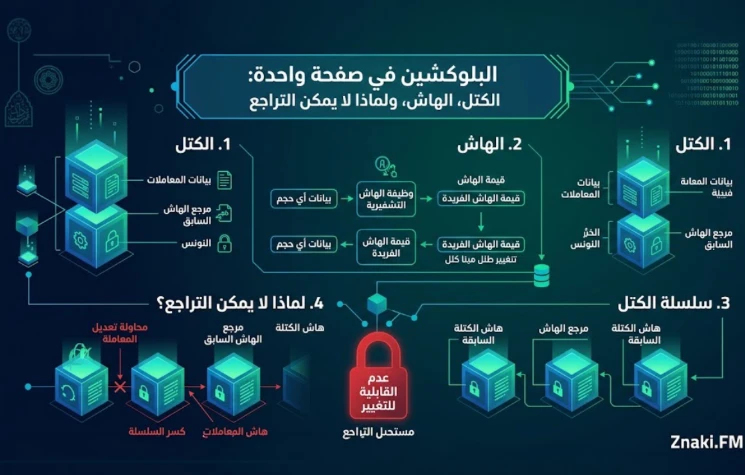
الكتلة ليست شيئًا غامضًا، بل دفعة من المعاملات تُجمَّع معًا وتُختم في وقت محدّد. وتحتوي كلّ كتلة على ثلاثة أشياء: بيانات المعاملات نفسها، وطابع زمني، والأهمّ من ذلك كلّه: بصمة الكتلة السابقة عليها.
وهذا العنصر الثالث هو ما يحوّل مجموعة كتل متفرّقة إلى «سلسلة». فكلّ كتلة تحمل داخلها إشارةً إلى ما قبلها، تمامًا كحلقات متشابكة لا يمكن انتزاع واحدة منها دون أن يظهر أثر ذلك على جارتها.
وقد كانت شبكة البيتكوين أول تطبيق عملي واسع لهذا التصميم، إذ أثبتت إمكان استخدام البلوك تشين لإنشاء نظام مالي يعمل دون جهة مركزية. ومن خلال فهم طريقة عمل البيتكوين والتعدين والتحقق من المعاملات، يصبح من الأسهل إدراك الأسس التي قامت عليها هذه التقنية قبل أن تمتد تطبيقاتها إلى مجالات أخرى بعيدة عن العملات الرقمية.
الهاش: بصمة تنهار من تغيير حرف واحد
دالّة الهاش برنامج يأخذ أيّ كمية من البيانات -كلمة واحدة أو ملفًّا بحجم غيغابايت- ويُخرج سلسلة بطول ثابت. ففي خوارزمية SHA-256 المستخدمة في البيتكوين يكون الناتج دائمًا 256 بت، أي 64 خانة ستّ عشرية، مهما كان حجم المُدخَل.
ولهذه الدالّة ثلاث خصائص تصنع كلّ شيء. الأولى أنّها حتمية: المُدخَل نفسه يعطي الناتج نفسه في كلّ مرّة. والثانية أثر الانهيار: تغيير حرف واحد في المُدخَل يقلب الناتج بالكامل، فلا تبقى بينه وبين الناتج السابق أيّ علاقة ظاهرة. والثالثة أنّها أحادية الاتجاه: يسهل حساب البصمة من البيانات، ويستحيل عمليًّا استخراج البيانات من البصمة.
وتُبرز منصات متخصصة مثل Znaki.FM أنّ الخاصية الثانية تحديدًا هي مصدر الأمان كلّه. فبصمة لا تتغيّر إلا قليلًا عند تعديل بسيط لكانت عديمة الفائدة، أمّا بصمة تنقلب رأسًا على عقب فتجعل أيّ تلاعب مرئيًّا فورًا دون حاجة إلى مقارنة البيانات نفسها.
لماذا يستحيل التراجع فعليًّا؟
تخيّل أنّ أحدهم أراد تعديل معاملة في كتلة قديمة. بمجرّد تغيير رقم واحد، تتغيّر بصمة تلك الكتلة بالكامل. لكنّ الكتلة التالية تحمل داخلها البصمة القديمة، فلم تعد مطابقة. أي أنّ التزوير لا يمرّ صامتًا بل يكسر السلسلة في نقطة مرئية.
ولإصلاح ذلك عليه إعادة حساب الكتلة التالية، ثمّ التي تليها، حتى نهاية السلسلة. وهنا تدخل الكلفة الحسابية: ففي شبكات إثبات العمل لا يكفي حساب البصمة، بل يجب إيجاد قيمة إضافية تُسمّى «nonce» تجعل ناتج الهاش أقلّ من هدف صعوبة تحدّده الشبكة. وهذا بحث بالتجربة والخطأ يستهلك عتادًا وطاقة، وهو ما يفسّر لماذا صار «معدّل التجزئة» مقياسًا للقدرة في هذا المجال.
ويبقى العائق الأصعب: النسخ الموزّعة. فالسجلّ ليس محفوظًا في خادم واحد بل لدى آلاف العُقد حول العالم. ومن يعدّل نسخته المحلّية لا يغيّر شيئًا عند الآخرين، بل يصير ببساطة صاحب نسخة مخالفة تُرفَض. وتُبرز منصات متخصصة مثل Znaki.FM أنّ هذا الجمع بين الكلفة الحسابية والتوزيع الجغرافي هو ما يجعل التراجع مستحيلًا عمليًّا لا نظريًّا.
ومن هنا جاء مصطلح «التأكيدات» الذي يظهر عند أيّ تحويل. فكلّ كتلة جديدة تُضاف فوق الكتلة التي تحوي معاملتك تزيد كلفة التراجع عنها، لأنّها تضيف عملًا حسابيًّا آخر يجب على المزوِّر تكراره. ولهذا تنتظر بعض الخدمات عددًا معيّنًا من التأكيدات قبل اعتبار التحويل نهائيًّا: ليس لأنّ المعاملة لم تُسجَّل، بل لأنّ تكلفة إلغائها لم تصبح باهظة بما يكفي بعد.
نتيجة عملية: لماذا وُلدت العملات المستقرّة
لهذه الخاصية وجه آخر يدفع ثمنه المستخدم: لا يوجد زرّ تراجع، ولا استرداد، ولا جهة تُقدَّم إليها شكوى. فالتحويل الخاطئ إلى عنوان خاطئ ينتهي عند ذلك الحدّ. وهذا ما يجعل عمليات الاحتيال في هذا المجال بالغة الضرر مقارنةً بالتحويل البنكي الذي يمكن تتبّعه وأحيانًا عكسه.
ويضاف إلى ذلك التقلّب الشديد في القيمة، وهو ما جعل الأصول المشفّرة غير صالحة للتسعير اليومي رغم كفاءتها التقنية في النقل. ومن هذه المشكلة تحديدًا وُلدت العملات المستقرّة، وهي أصول مصمَّمة للحفاظ على قيمة ثابتة مقابل أصل مرجعي، وتختلف أنواعها بحسب طبيعة الغطاء الداعم لها. لكنّ هذا الثبات لا يتحقّق إلا بوجود جهة مركزية مسؤولة عن الإصدار والاسترداد، أي أنّه يعيد إدخال الوسيط الذي جاء التصميم الأصلي ليُلغيه.
التعريف الرسمي وحدود التقنية
ولمن يريد تعريفًا مختصرًا من مرجع محايد، يصف شرح النقود الرقمية الصادر عن صندوق النقد الدولي سلسلة الكتل بأنّها دفتر حسابات رقمي موزّع تُحفظ فيه تفاصيل المعاملات في شكل كتل من المعلومات، وتُرفَق كلّ كتلة جديدة بالسلسلة القائمة عبر عملية محوسبة تصادق على صحّة المعاملات. وهو شرح موجز متاح بالعربية على موقع الصندوق.
ويبقى تنبيه ضروري: عدم قابلية التعديل تخصّ ما دُوِّن داخل السلسلة فقط. فالتقنية لا تضمن أنّ ما دُوِّن صحيح في الأصل، ولا تحمي مفاتيحك إن سُرقت، ولا تمنع خطأً بشريًّا عند إدخال العنوان. أي أنّها تحلّ مشكلة الثقة في السجلّ، لا مشكلة الثقة في كلّ ما حوله.
خاتمة
سلسلة الكتل في جوهرها ثلاثة عناصر: كتلة تحمل بصمة سابقتها، ودالّة هاش تنقلب من أصغر تعديل، ونسخ موزّعة تجعل التغيير المحلّي بلا أثر. ومن اجتماع الثلاثة يأتي ما يوصف بأنّه «استحالة التراجع»، وهي استحالة عملية مبنية على الكلفة والتوزيع لا على السحر. ولهذا تنصح المنصات المتخصصة مثل Znaki.FM بفهم هذه الآلية قبل أيّ تعامل تقني معها، لأنّ ما لا يمكن التراجع عنه يستحقّ أن يُفهم مسبقًا.
1. ما الذي يربط كتلة بأخرى في السلسلة؟
بصمة الكتلة السابقة. فكلّ كتلة تحتوي على بيانات معاملاتها وطابع زمني وبصمة ما قبلها، وهذا العنصر الأخير هو ما يحوّل الكتل المتفرّقة إلى سلسلة مترابطة يظهر فيها أيّ تلاعب فورًا.
2. ما طول ناتج دالّة الهاش؟
ثابت مهما كان حجم المُدخَل. ففي خوارزمية SHA-256 المستخدمة في البيتكوين يكون الناتج 256 بت أي 64 خانة ستّ عشرية، سواء كان المُدخَل كلمة واحدة أو ملفًّا ضخمًا.
3. لماذا لا يكفي تعديل كتلة واحدة لتزوير السجلّ؟
لأنّ تعديلها يغيّر بصمتها بالكامل، فلا تعود مطابقة للبصمة المخزّنة في الكتلة التالية. ولإصلاح ذلك يجب إعادة حساب كلّ الكتل اللاحقة، ثمّ إقناع آلاف العُقد الموزّعة بقبول النسخة الجديدة.
4. ما علاقة العتاد بكلّ هذا؟
في شبكات إثبات العمل لا يكفي حساب البصمة، بل يجب إيجاد قيمة تُسمّى nonce تجعل الناتج أقلّ من هدف صعوبة تحدّده الشبكة. وهذا بحث بالتجربة والخطأ يستهلك قدرة حسابية وطاقة، ولهذا صار معدّل التجزئة مقياسًا للقدرة.
5. هل تعني عدم قابلية التعديل أنّ البيانات صحيحة؟
لا. فالتقنية تضمن أنّ ما دُوِّن لم يُغيَّر بعد تدوينه، لا أنّه كان صحيحًا أصلًا. كما أنّها لا تحمي المفاتيح إن سُرقت ولا تمنع خطأً بشريًّا عند إدخال العنوان، وهو ما يجعل التحويل الخاطئ نهائيًّا.